OJS安全配置-程序结构介绍及权限设置
近期网络安全形势严峻,各种病毒植入、挖矿程序、灰产推广木马始终侵扰着和影响着我们的网络资产。OJS(Open Journal Systems期刊管理系统)因是开源程序,且部分出版社用户使用的是OJS较早的老版本,因此颇受影响。
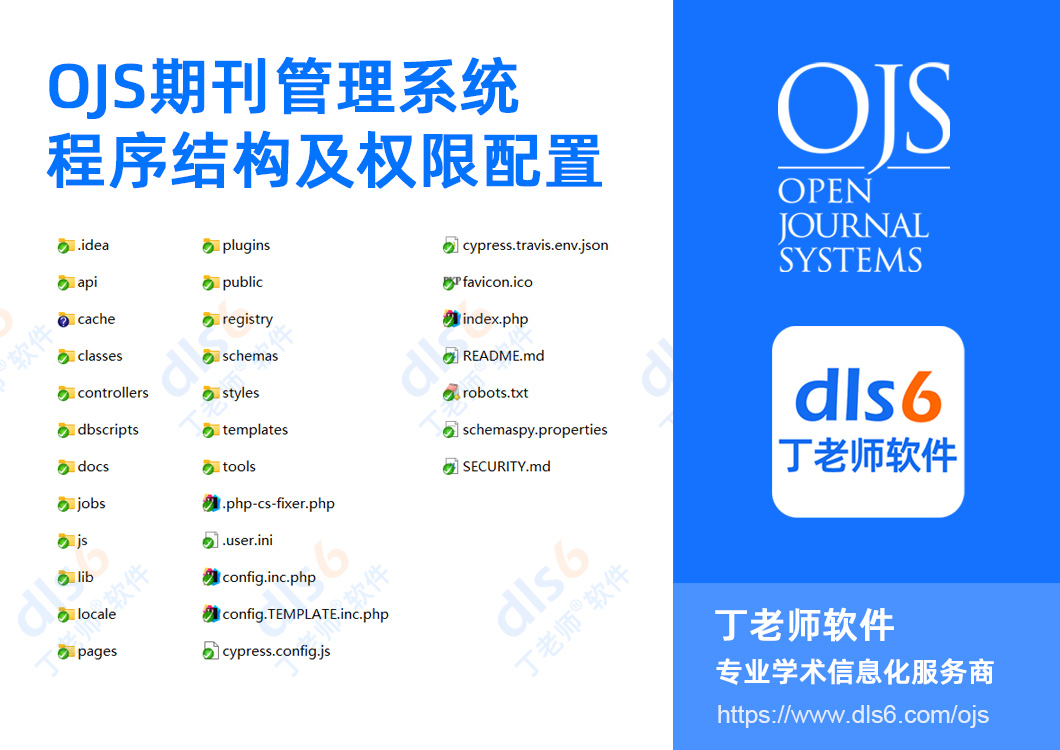
本篇文章丁老师将会对OJS系统的程序结构进行介绍,以及对系统目录的权限设置进行配置说明。
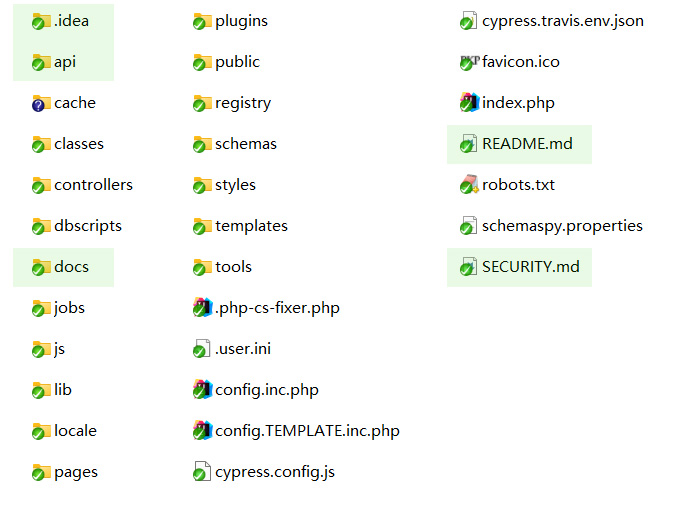
OJS程序结构介绍及权限配置配置说明:
.idea:IDEA IDE工具的项目配置目录,可以放心删除。
.github:OJS开发时的用到github生成的目录,没用,可以放心删除。
api:OJS程序运行的核心目录,不可删除,www用户权限设置为555。
caches:OJS程序的缓存目录,该文件夹不可删除,但里边的内容可以删除。www用户权限设置为755(需要写入缓存文件)。
classes:OJS程序运行的核心目录,不可删除,www用户权限设置为555。
controllers:OJS程序运行的核心目录,不可删除,www用户权限设置为555。
dbscripts:是OJS用来升级数据库结构的脚本仓库,仅当第一次安装和升级系统时需要。安装后或不升级系统时,可以删除。如果不想删除,可以将ww用户权限设置为555。
docs:是OJS的官方文档,如安装说明、升级指南等。可以删除。
jobs:是OJS用来执行后台任务队列的核心程序,不可删除,www用户权限设置为555。
js:OJS前后端页面的javascript脚本,不可删除,www用户权限设置为555。
lib:OJS的核心运行库,不可删除,www用户权限设置为555。
locale:OJS的多语言文件库,不可删除,www用户权限设置为555。
pages:OJS的路由页面程序库,不可删除,www用户权限设置为555。
plugins:OJS的插件目录,不可删除,www用户权限设置为755(安装和更新插件时,需要写入插件包)。
registry:OJS运行时运行时配置缓存的目录,不可删除,www用户权限设置为750(需要禁止web访问)。
schemas:数据表的定义目录,不能删除,www用户权限设置为555。
styles:样式表目录,不能删除,www用户权限设置为555。
templates:页面模板目录,不能删除,www用户权限设置为555。
tools:OJS系统用于执行命令行的工具目录,不能删除,不需要可写,www用户权限设置为700。此目录多为后门病毒攻击目录,强烈建议禁止web访问。
.php-cs-fixeer.php:是代码格式化工具的配置文件,可以删除。
.user.ini:是PHP目录的配置文件,不建议删除。
config.inc.php:OJS的核心配置文件,不能删除。www用户权限设置为555。
config.TEMPLATE.inc.php:OJS的配置文件的模板,可以删除。
cypress.config.js:是前端自动化测试文件,和OJS无关,可以删除。
cypress.travis.env.json:同上。
favicon.ico:网站图标文件,可以但不建议删除。
index.php:OJS系统的入口文件,不能删除,,www用户权限设置为555。
README.md:OJS的程序说明纯文本文件,可以删除。SECURITY.md:同上。
robots.txt:网站针对SEO蜘蛛爬虫的配置文件,可以删除。
schemaspy.properties:是数据库结构分析的配置文件,与OJS无关,可以删除。


ojs相关文章

很多使用OJS系统的小伙伴会问,我们出版社发布的期刊和文章,谷歌学术(Google Scholar Indexing)怎么没收录呀,是不是系统的问题?还是说哪里设置错误了呢?在这里,丁老师要说明一下,谷歌学术对于文章的收录,和OJS系统...
最近有使用OJS期刊系统(Open Journal Systems)的同学咨询丁老师,有一个作者在进行投稿过程中,当需要上传修订版本文件时,页面就会提示"You don’t currently have access to t...
2025年6月16日,OJS(开放式期刊投稿管理系统)3.5版本正式发布。OJS3.5为最新一代版本,相比3.4版本,无论是从界面UI,还是从整个程序的构架和功能,都进行了非常大的更新和调整。3.5版本增加了许多新的功能和特性,用以更好...
OJS期刊投稿系统中,有一些未完成或已提交的投稿因为种种原因需要删除,但是在submission的管理中,并没有删除按钮,那么怎么才能删除文章呢?一、单独的投稿文章删除,具体方法为:1.对于已发布的文章,先下架(unpublish);2...