OJS存在任意文件上传漏洞及解决方案
近期丁老师在对OJS期刊系统进行等保工作时,发现OJS一个安全漏洞,即任意文件上传漏洞,具体内容如下。
漏洞描述
任意文件上传漏洞(Unrestricted File Upload),是一种常见的Web安全漏洞,由于Web应用程序在实现文件上传功能时对上传的文件缺少必要的检查,使得攻击者可上传任意文件。利用该漏洞,攻击者可以直接上传Webshell(WebShell就是以asp、php、jsp或者cgi等网页文件形式存在的一种命令执行环境,也可以将其称之为一种网页后门)、病毒、恶意脚本等各种危险文件,可能导致服务器权限被直接获取,从而危及整个系统的安全运行。
测试过程
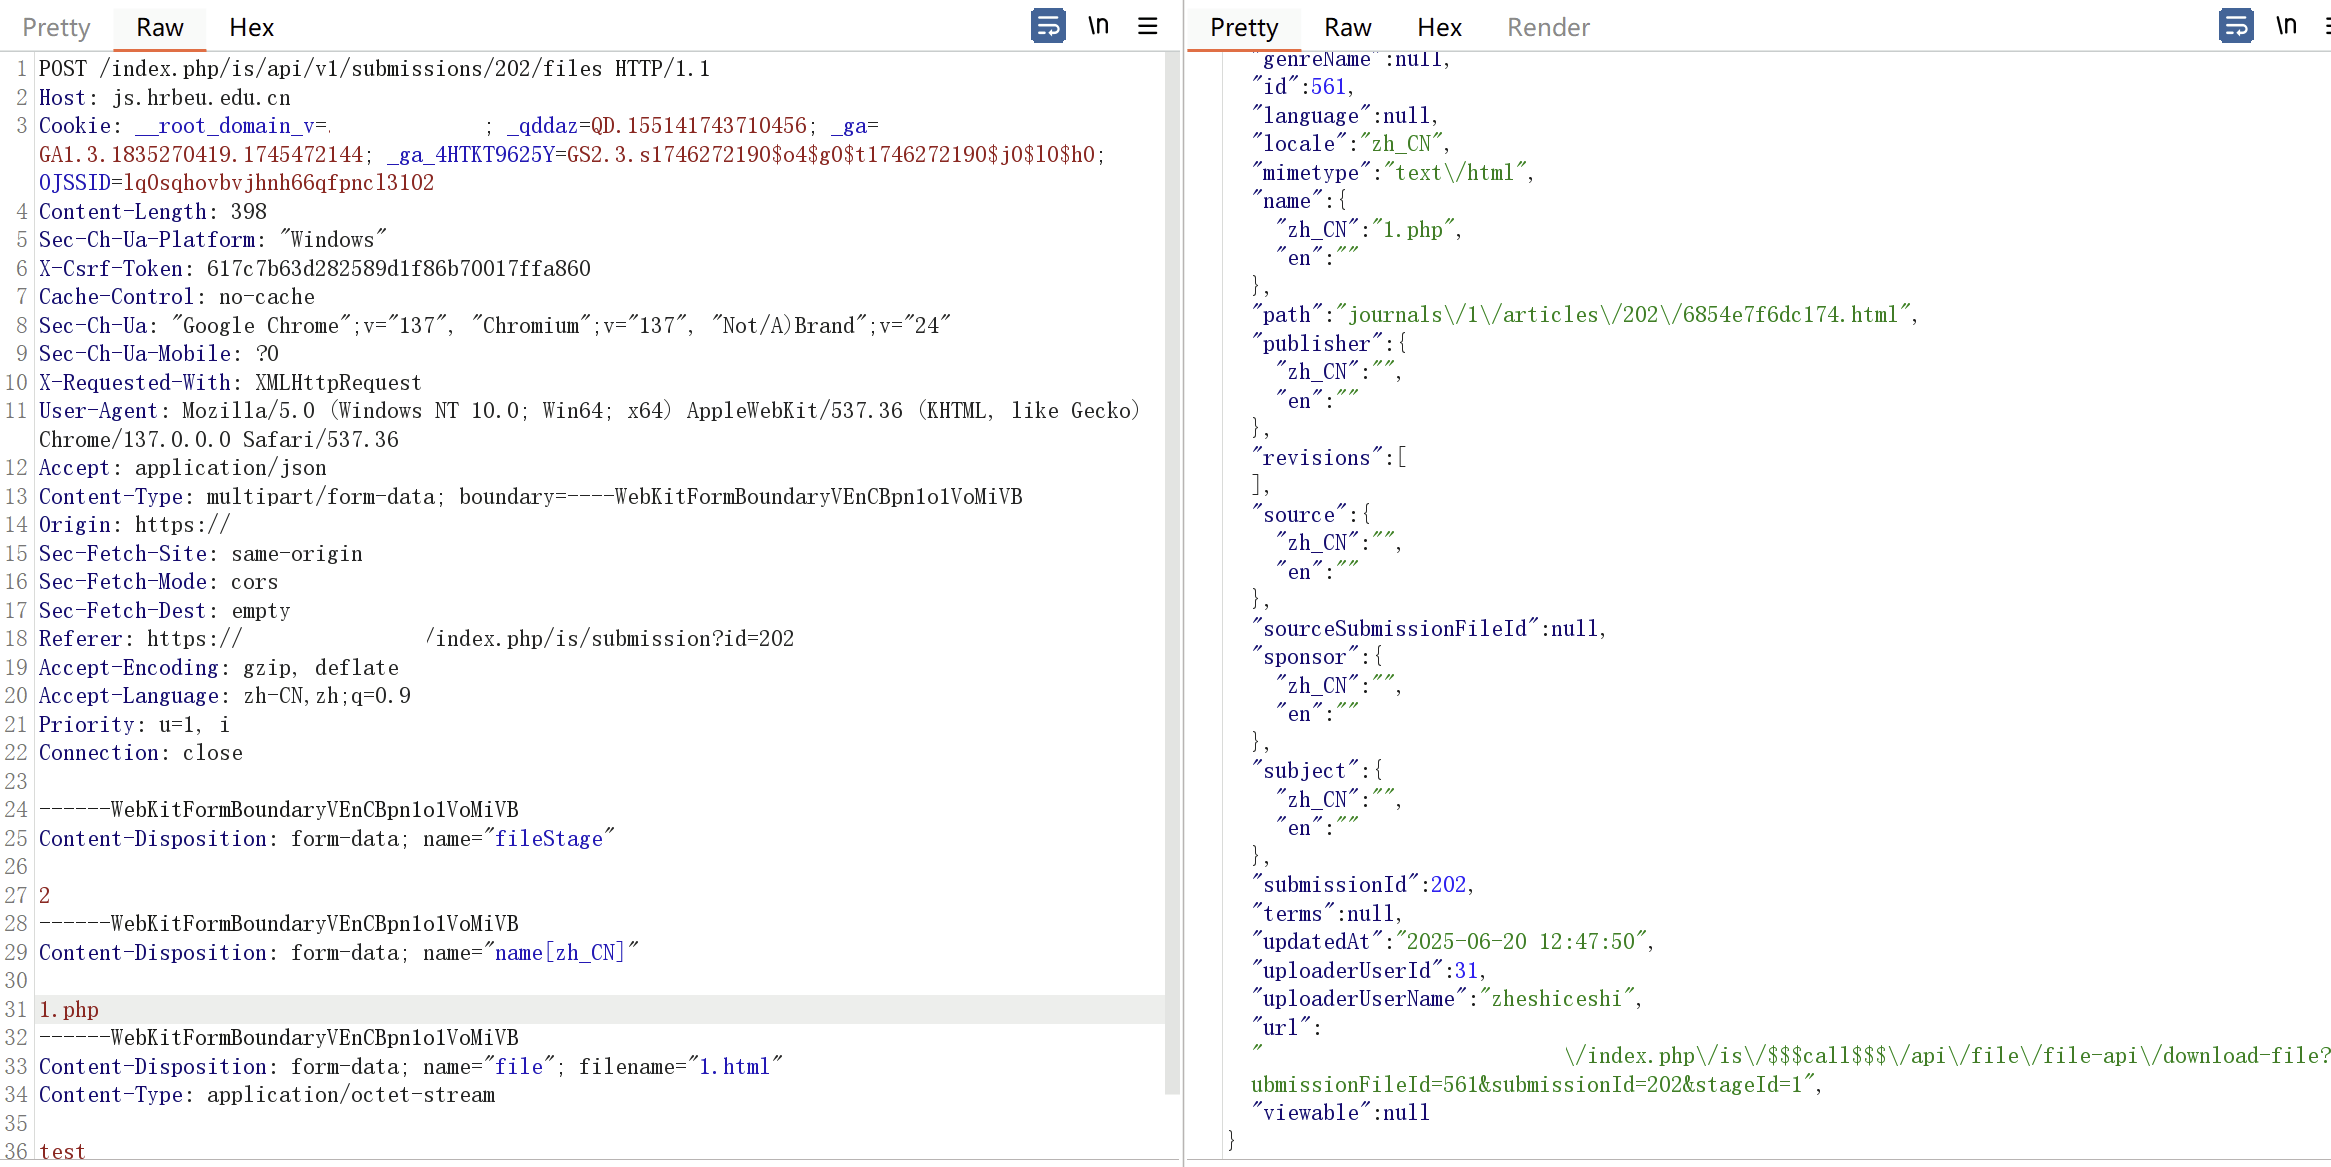
点击投稿系统,选择文件上传,可以上传任意文件,但是脚本文件会被替换成txt.但是可以上传html文件,造成xss,Url如下:
index.php/is/api/v1/submissions/202/files关键特征
解决方案
1、对用户上传的文件类型采用白名单进行限制,且重命名文件名。
2、限定文件上传目录,且该目录不允许解析动态脚本文件。
3、更新Web服务器版本并进行正确配置,防止解析漏洞。
针对上述解决方案,如需专业技术修复,可以联系丁老师咨询。

ojs相关文章

OJS在投稿发布文章的流程中,到Production这个流程时,就可以给文章添加上传PDF/WORD等文章附件,如图:添加文章附件的方法是:1.切换到Publication选项卡。2.选择左侧Galleys。3.右侧点击Add Gall...
Open Journal System(OJS)期刊管理系统于2026年4月11日发布了最新的3.5.0.4版本,是基于3.5主版本的一个维护版本。在这个版本中,修复了很多之前版本出现的问题和Bug,并且改进了一些相关功能的使用体验,以...
OJS期刊管理系统(Open Journal Systems)的一款优秀的开源软件,集多期刊管理、论文投稿、专家评审、出版发布、学术数据库收录等多个功能,是学术期刊行业最主流、最流行、使用范围最广泛的软件系统,目前已覆盖148个国家和地...
OJS系统可以配置多域名来绑定对应的期刊,但是有用户反应,在配置了多域名后,打开域名后网站报错,提示“400 Bad Request”这是怎么回事呢?经过丁老师研究,发现这是一个很简单的配置错误,在配置文件中,关于域名是有两个地方需要配...